Proyecto bajo NDA
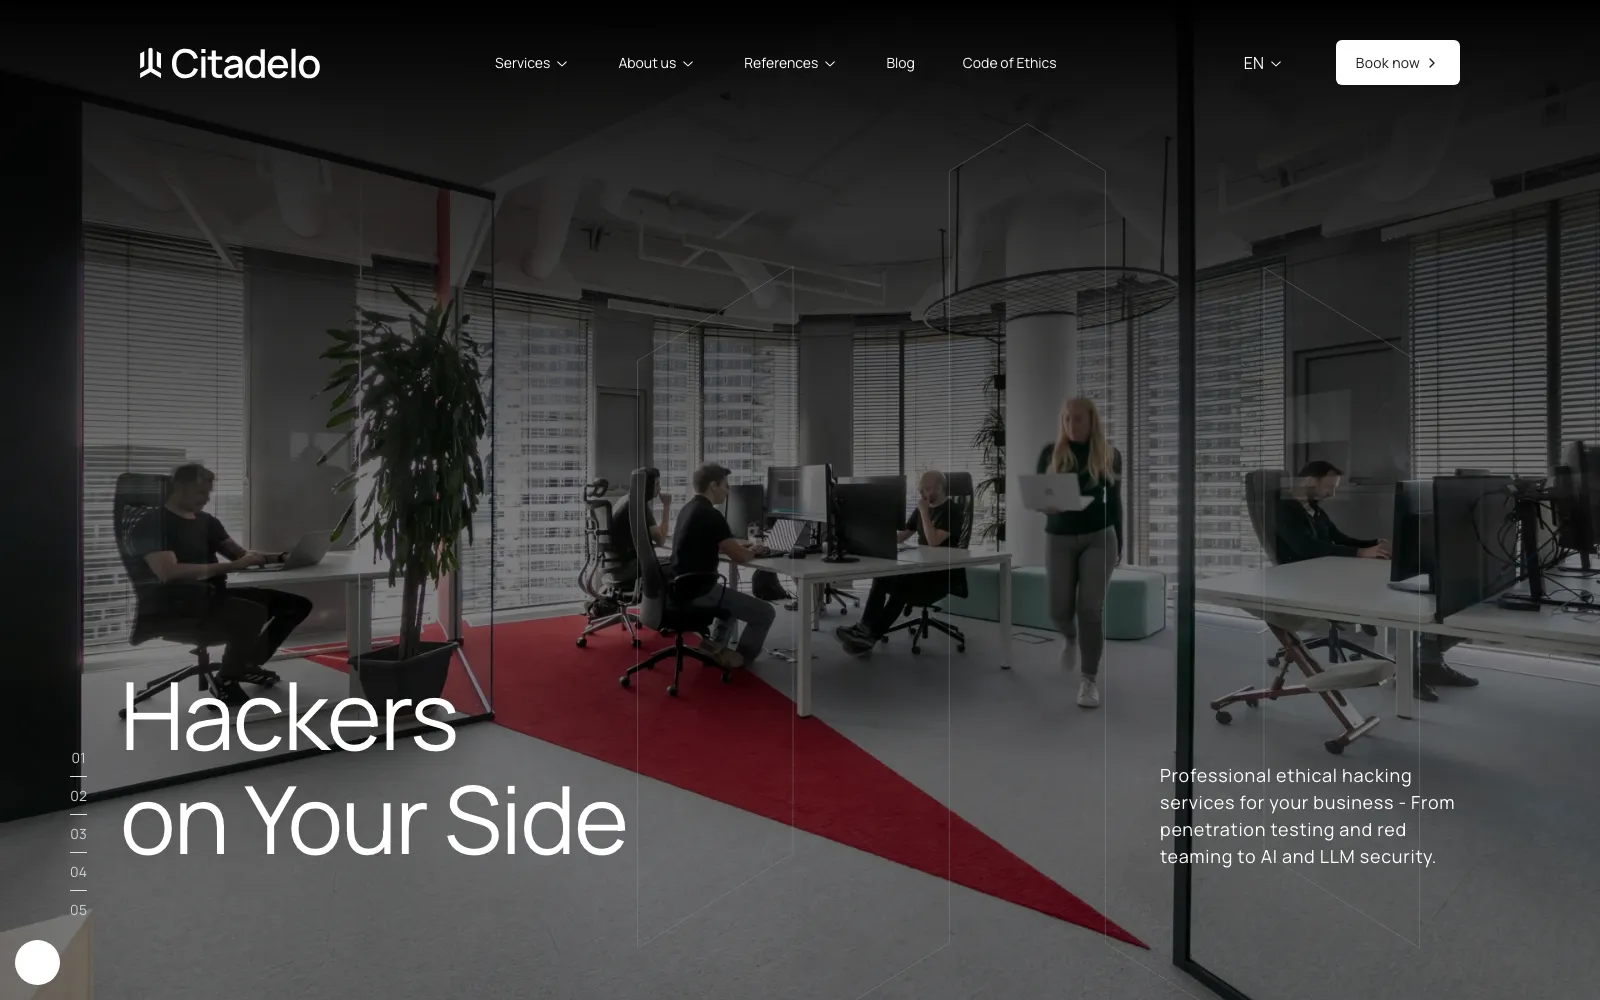
Web corporativa de ciberseguridad sin superficie de ataque
Sitio web de una empresa de ciberseguridad construido como despliegue estático seguro con Next.js, Strapi, GitLab CI/CD y Cloudflare Pages, manteniendo la edición de contenido sencilla.
Resultados
- 0
- servidores expuestos en producción
- CMS
- edición de contenido sin tocar código
- CI/CD
- publicación automática en cada cambio
El reto
El cliente hace pruebas de penetración y auditorías de seguridad. Su propia web no podía tener las vulnerabilidades habituales de un CMS expuesto a internet, pero el equipo de marketing necesitaba seguir editando contenido sin ayuda de un desarrollador.
Lo que construimos
Una arquitectura de CMS desacoplado y despliegue estático: Strapi como editor de contenido en un entorno privado, Next.js para generar el sitio y una canalización en GitLab CI/CD que publica el resultado en Cloudflare Pages en cada cambio. En producción no hay servidor de aplicación ni base de datos accesibles.
Resultado
Las vulnerabilidades de servidor desaparecen del sitio público y el flujo de edición sigue siendo el de un CMS normal.
Casos relacionados
Proyecto bajo NDA
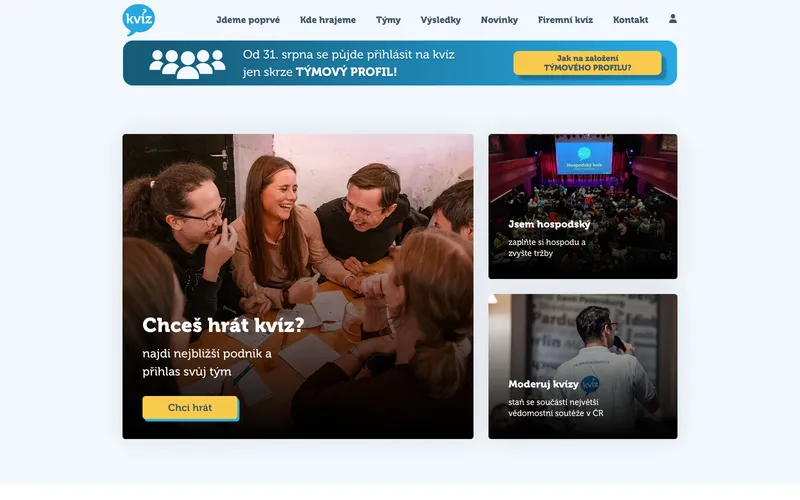
Plataforma de pub quiz: migración a Laravel y tienda de cuestionarios
Migración de la aplicación principal del organizador de pub quizzes líder en Chequia de Nette a Laravel, despliegue en la nube y un módulo de comercio electrónico con GoPay.
PHPLaravelLivewire
¿Hablamos de su proyecto?
Cuéntenos qué necesita. Respondemos en un día laborable con una propuesta concreta.